ランサムウェアとは?感染経路・対策と被害を減らすバックアップ
この記事はAIの支援を受けて原文を翻訳したものです。専門用語や数式は原文とあわせて確認してください。
ランサムウェアとは、パソコンなどのファイルを暗号化して開けなくし、多くの場合は先にデータも盗み出したうえで、「元に戻す鍵」や「データを公開しないこと」と引き換えに、暗号資産(仮想通貨)などで身代金を要求するマルウェアです。主な侵入口は、フィッシングメール、公開されたままのリモートアクセス、更新されていないソフトです。被害を小さくする決め手は、早めのアップデートと多要素認証(MFA)、そして何よりマルウェアが届かない場所に置いた最新のバックアップです。
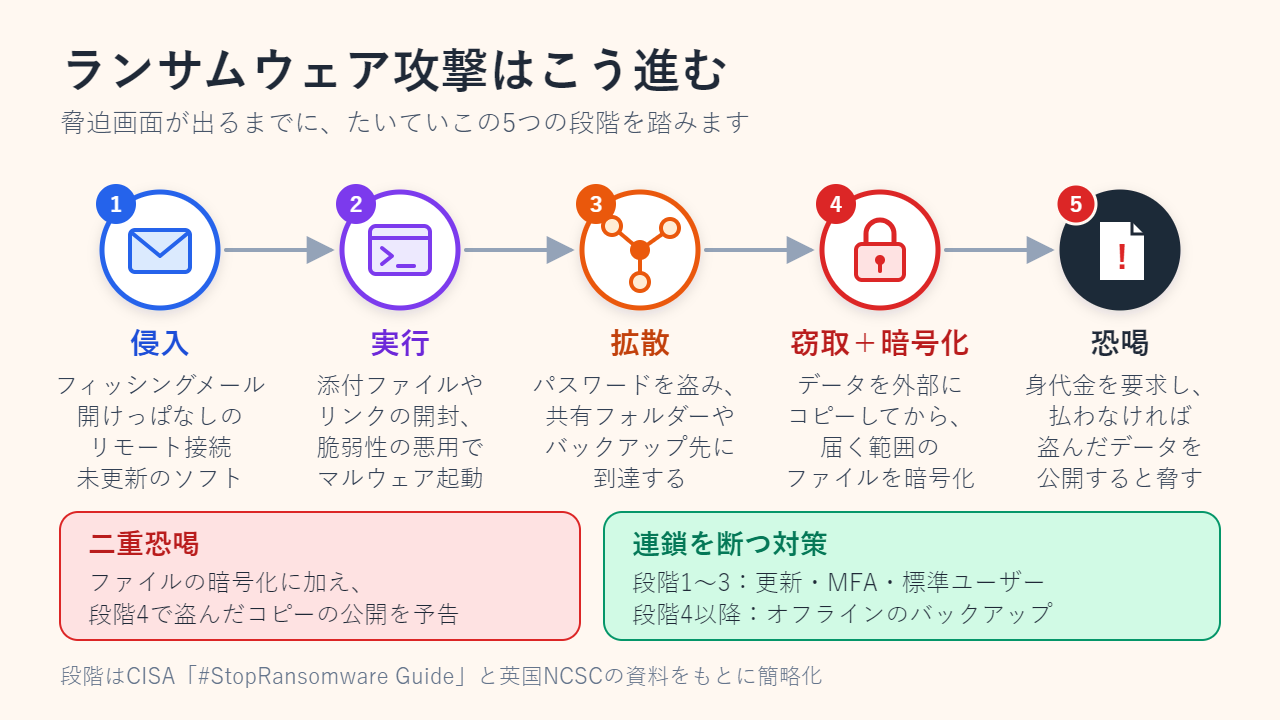
ランサムウェア攻撃の流れ:感染から脅迫までの5段階
被害の多くは、ほぼ同じ流れで進みます(図1)。攻撃者はまず足がかりを作り、マルウェアを実行します。ファイルをロックする前に、ほかのパソコンへ移り、パスワードを集め、共有フォルダーやバックアップを探し回ることもあります。準備が整ってから暗号化が始まり、最後に支払い方法を記した脅迫文(ランサムノート)が表示されます。
最近は、暗号化の前にデータを外部へコピーし、「払わなければ公開する」と脅す手口も目立ちます。米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、この組み合わせを二重恐喝と呼んでいます。暗号化せず、盗んだデータで脅すだけのケースもあります。バックアップがあればファイルは戻せても、流出したデータは取り戻せない点が、対策を考えるうえで重要です。また、英国の国家サイバーセキュリティセンター(NCSC)は、ランサムウェアを装い、お金を払っても何も復号しないワイパー型マルウェアにも注意を促しています。
ランサムウェアの感染経路:よくある4つの入り口
政府機関のガイダンスが繰り返し挙げる入り口は、次のとおりです。
| 入り口 | 具体的な様子 | 有効な対策 |
|---|---|---|
| フィッシングメール・メッセージ | 請求書や宅配の不在通知、ファイル共有の通知を装い、添付ファイル、マクロ付き文書、偽のサインイン画面へ誘導する | 開く前に一呼吸おく。Officeのマクロは無効のまま。不審なメールは報告する |
| 公開されたままのリモートアクセス | インターネットから接続できるリモートデスクトップ(RDP、TCP 3389番ポート)やVPNが、パスワードの総当たりや、犯罪市場で売られた認証情報で破られる | 公開をやめる、またはMFA付きのVPN経由にする。パスワードは使い回さない |
| 更新していないソフト | ルーター、VPN機器、サーバー、ブラウザー、プラグインに、修正が出ているのに未適用の既知の脆弱性がある | 自動更新を有効にする。サポートが切れた機器は買い替える |
| 信頼している外部の事業者 | 侵入されたIT事業者や遠隔管理ツールを経由して、その顧客にマルウェアが配られる | 事業者には、必要な範囲の権限だけを与える |
どの入り口も、飛び抜けた技術がなくても突けます。うっかりしたクリック、使い回したパスワード、後回しにした更新が、足がかりになってしまうのです。
ランサムウェア対策チェックリスト:7つの習慣
これ1つで防げるという製品はありません。攻撃の各段階が、少なくとも1つの対策に引っかかるように、習慣を重ねるのが基本です(図2)。
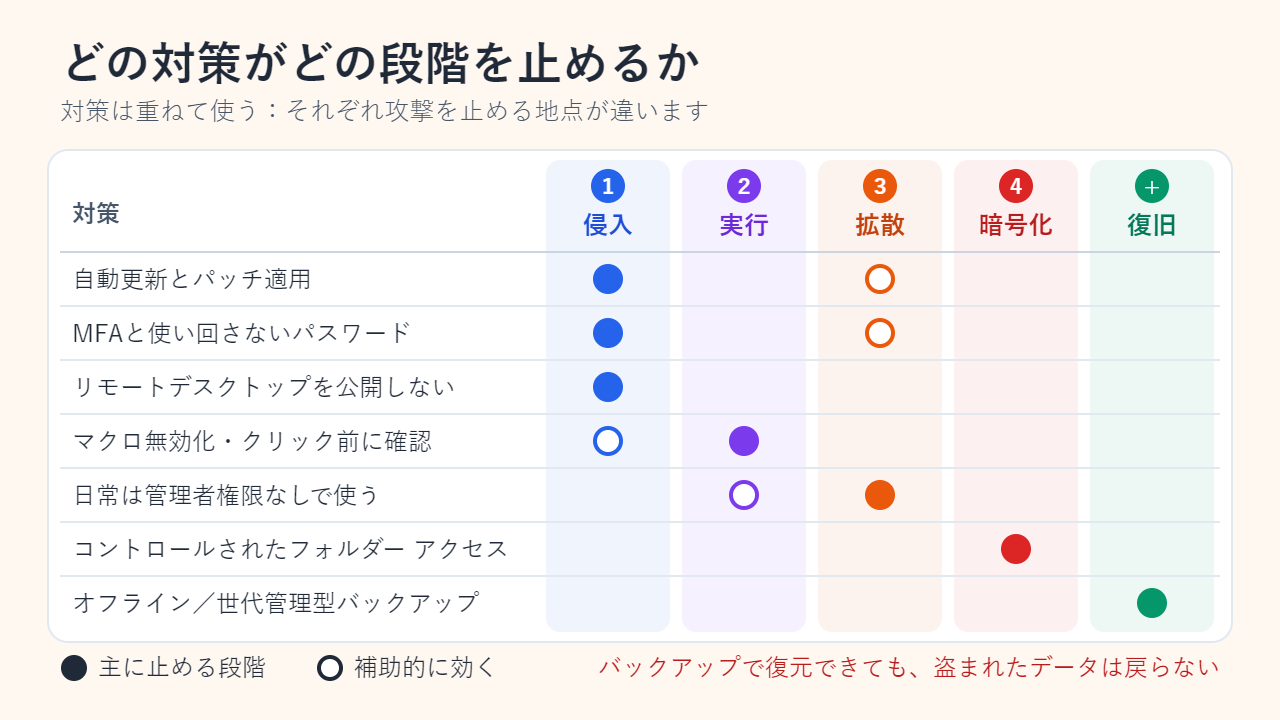
- 自動更新を有効にする。OS、ブラウザー、Officeアプリ、ルーターのファームウェアは、セキュリティ修正が出たらなるべく早く適用します。
- 多要素認証(MFA)を使う。メール、クラウドストレージ、リモートアクセスに設定し、パスワードはサービスごとに変えます。CISAは、使える場合にはパスキーやハードウェアのセキュリティキーなど、フィッシングに強いMFAを勧めています。
- リモートデスクトップをインターネットに公開しない。外から使いたいときは、MFAを必須にできるVPNやリモートアクセスサービスを経由させます。
- マクロは無効のままにする。メールやダウンロードで入手した文書の「コンテンツの有効化」ボタンを、安易に押さないでください。パスワード付きZIPにも要注意です。CISAによれば、セキュリティ製品の検査をすり抜けるために使われることがよくあります。
- 日常の作業は標準ユーザーで行う。管理者権限はインストールや設定変更のときだけ使います。万一マルウェアが動いても、感染を広げたり保護機能を止めたりする権限が少なくて済みます。
- コントロールされたフォルダー アクセスを有効にする。Windowsでは [Windows セキュリティ] > [ウイルスと脅威の防止] > [ランサムウェア対策の管理] から設定します(版により「ランサムウェア防止の管理」「フォルダー アクセスの制御」などと表示されます)。信頼されたアプリだけが保護対象フォルダー内のファイルを変更できます。正規のアプリがブロックされたら、そのアプリだけを個別に許可します。
- オフラインまたは世代管理つきのバックアップを持つ。復元の練習も忘れずに(次の章で解説)。
オフラインバックアップの作り方:ランサムウェアに負けない備え
攻撃者は、バックアップを積極的に探します。壊せば、身代金を払ってもらえる可能性が高まるからです。そのためCISAの#StopRansomware Guideは、重要なデータをオフラインで暗号化して保管し、定期的にテストするよう勧めています。よく使われる次の2つは、この条件を満たしません(図3)。
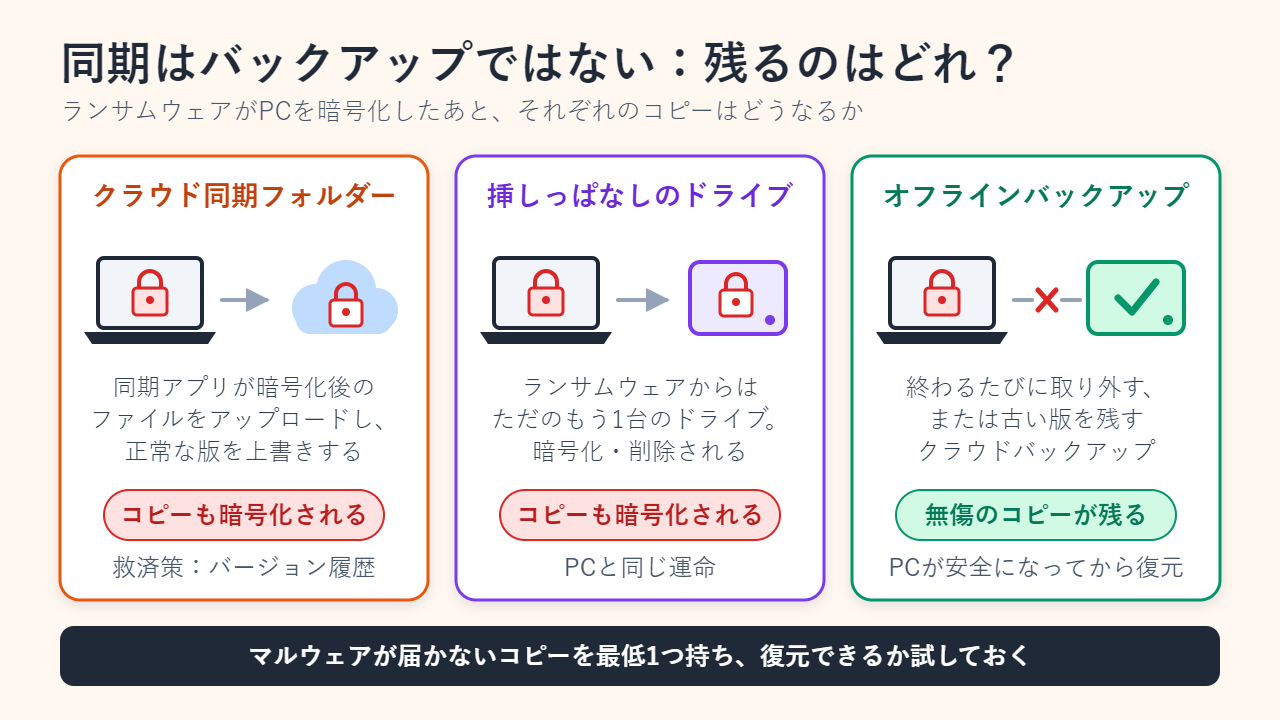
同期サービス(OneDrive、Google ドライブ、Dropbox、iCloud Driveなど)は、変更をそのまま反映する仕組みです。NCSCも指摘するように、PC上のファイルが暗号化されたものに置き換わると、サービスはそのファイルもアップロードしてしまいます。救えるのは、以前のバージョンへ戻せる場合だけです。挿しっぱなしのUSBドライブも、マルウェアから見れば、暗号化や削除の対象になる「もう1台のドライブ」にすぎません。同期は常に最新にそろえる機能、バックアップは過去の時点のコピーを残す機能で、別物です。次のような設計なら耐えられます。
- 作り方の異なるコピーを2つ以上持ちます。外付けドライブとクラウドのバックアップサービスの組み合わせなどです。1台のドライブや1つのクラウドアカウントに2つ置くだけでは足りません。
- 外付けドライブは、バックアップのたびに取り外し、パソコンから離れた場所にしまいます。
- クラウド上のコピーは、バージョン履歴や「以前の日付に戻す」機能が有効か、どこまでさかのぼれるかを確認しておきます。
- バックアップ用のアカウントには、専用の強いパスワードとMFAを設定します。PCの認証情報が盗まれても、バックアップを消されないためです。
- 数か月に1回は、実際に復元を試します。一度も復元したことのないバックアップは、「たぶん戻せるはず」という期待にすぎません。
- 感染後に復元する前に、バックアップをスキャンします。マルウェアが潜伏し、バックアップにコピーされている可能性があるためです。
ランサムウェアに感染したら:直後の対処手順
脅迫画面が出た、ファイルの拡張子が見慣れないものに変わった、といった異変に気づいたら、この順番で動きます。
- 端末をネットワークから切り離す。LANケーブルを抜き、Wi-Fiをオフにします。CISAは、切り離せない場合にかぎって電源を落とすよう案内しています。電源を切ると、メモリー上の証拠が失われるためです。
- バックアップを遠ざける。感染の疑いがあるパソコンに、バックアップ用ドライブをつながないでください。
- 証拠を残す。脅迫画面を撮影し、ファイルに付いた新しい拡張子と、異変に気づいた日時をメモします。
- 相談・通報する。日本国内なら、最寄りの警察署か都道府県警察の窓口へ。警察庁のサイバー事案に関する相談窓口には、全国共通のオンライン受付もあります。技術的な相談はIPAの情報セキュリティ安心相談窓口へ。米国ならFBIのIC3(ic3.gov)へ。個人情報が漏れた可能性がある組織は、法令上の報告・通知義務も確認してください。
- 無料の復号ツールを探す。オランダ警察、Europol、セキュリティ企業が運営する「No More Ransom」(nomoreransom.org)で、一部のランサムウェア向けの復号ツールが公開されています。
- 初期化してから復元する。影響を受けた端末を初期化してOSを入れ直し、きれいな別の端末でパスワードを変更します。ファイルはスキャン済みのバックアップから戻します。
身代金は払うべきか?米国のFBIも英国の捜査当局も、支払いを勧めていません。FBIは、払ってもデータが戻る保証はないと指摘します。鍵を受け取れなかった被害者もいれば、暗号化の欠陥で、鍵があっても復元できないこともあるからです。NCSCはさらに、払ってもコンピューターは感染したままであること、お金が犯罪組織の資金になること、払った側は再び狙われやすくなることを挙げています。払っても、盗まれたデータは戻りません。
よくある質問
ウイルス対策ソフトだけでランサムウェアを防げますか?
それだけでは防げません。ウイルス対策ソフトが効くのは主に「実行」の段階で、新しい亜種や、盗まれたパスワードによる侵入はすり抜けます。更新やMFA、バックアップと組み合わせましょう。
OneDriveやGoogle ドライブに保存すれば安全ですか?
一部しか守れません。同期は暗号化されたファイルまでコピーするため、以前のバージョンへ戻せること、侵入者に消されないことが条件です。アカウントにMFAを設定し、復元機能を事前に試しておきましょう。
お金を払わずに、暗号化されたファイルを復元できますか?
できる場合があります。研究者が解読済みの種類なら、No More Ransomに無料のツールがあることも。ただ、ツールのない種類も多く、確実なのはやはりオフラインバックアップです。
参考資料(Microsoft以外は英語):CISA「#StopRansomware Guide」、英国NCSC「Mitigating malware and ransomware attacks」、FBI IC3の公共広報(2019年10月)、Microsoft サポート「Windows セキュリティ アプリのウイルスと脅威の防止」。
関連記事
本文の理解を助けるために制作したオリジナルイラストです。