勒索软件(勒索病毒)是什么?传播途径、预防与离线备份
本文在AI辅助下由原文翻译而成。请结合原文核对专业术语和公式。
勒索软件(俗称“勒索病毒”)是一种恶意程序:它先加密你的文件,让你无法打开,往往还会事先偷走一份副本,然后索要赎金(通常要求用加密货币支付),以换取解密密钥,或换取不公开被盗的数据。它多半通过钓鱼邮件、暴露在互联网上的远程访问服务,或没有及时更新的软件钻进来。最能降低损失的是及时更新、启用多因素认证(MFA),以及最关键的一条:保留一份恶意程序碰不到的最新备份。
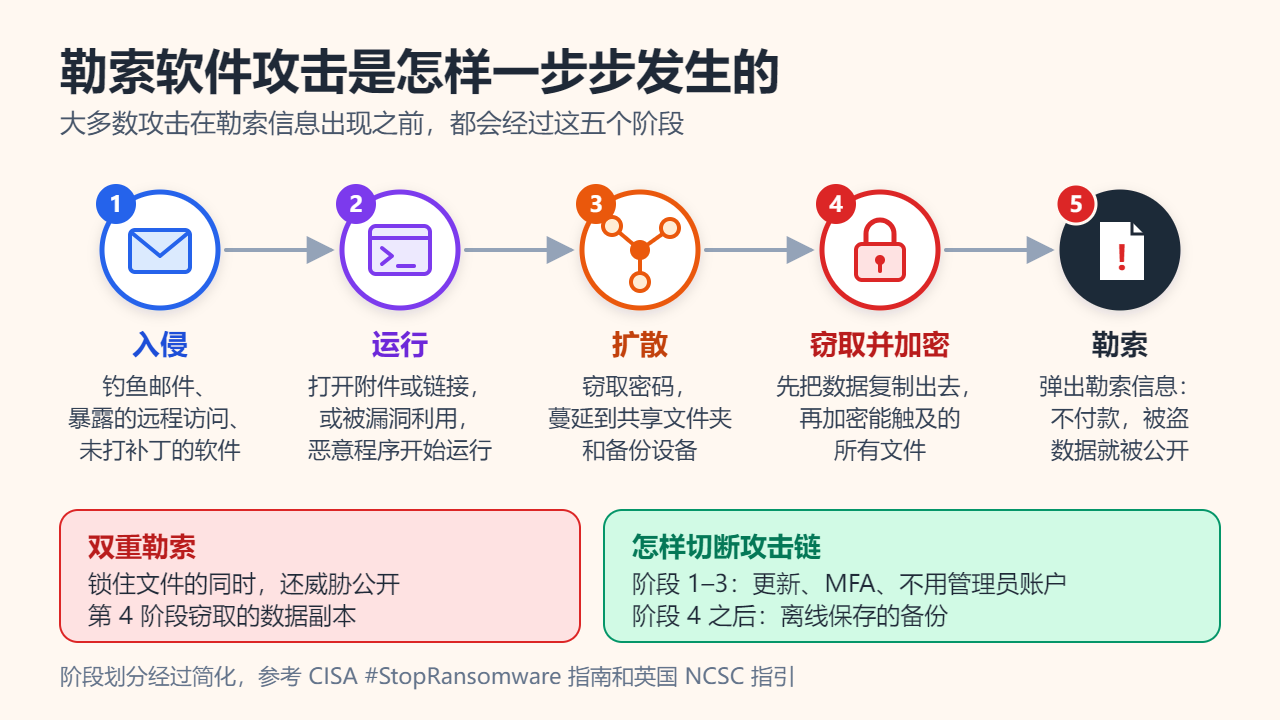
勒索软件是怎么发起攻击的
多数事件都遵循同一条链条(图1)。攻击者先找到立足点,再运行恶意程序。真正锁文件之前,入侵者往往还会花一段时间在内网里横向移动,收集密码,寻找共享文件夹和备份。这时才开始加密,随后弹出附有付款方式的勒索信息。
如今不少团伙还多加一道筹码:加密之前先把数据复制出去,不付钱就威胁公开。美国网络安全与基础设施安全局(CISA)把这种组合叫作双重勒索。这对做预案很关键:好备份能找回文件,却无法让已经泄露的数据“收回”。英国国家网络安全中心(NCSC)还提醒过擦除型恶意软件(wiper):它假扮成勒索软件,付了钱也不会解密任何文件。
勒索病毒怎么传播:常见的入侵途径
FBI、CISA 和 NCSC 的指南反复点名的,始终是那么几扇“门”:
| 入侵途径 | 常见表现 | 最有效的应对 |
|---|---|---|
| 钓鱼邮件或消息 | 伪装成发票、快递通知或共享文件链接,附带恶意附件、启用宏的文档或假登录页面 | 打开前先停一下;保持 Office 宏禁用;上报可疑邮件 |
| 暴露在外的远程访问 | 可从互联网直接访问的远程桌面(RDP,TCP 3389 端口)或 VPN,被猜出密码,或被人用犯罪市场上买来的凭据登录 | 关闭对外暴露,或先经启用 MFA 的 VPN 连接;每个账号密码各不相同 |
| 未打补丁的软件 | 路由器、VPN 设备、服务器、浏览器或插件里的已知漏洞,补丁早已发布却没安装 | 开启自动更新;更换不再获得更新的设备 |
| 受信任的第三方 | 被攻陷的 IT 服务商或远程管理工具,向其客户推送恶意程序 | 只给服务商开放必需的权限 |
这些途径都不需要多高明的黑客:一次手滑的点击、一个重复使用的密码、一次漏装的更新就够了。国家互联网应急中心(CNCERT)的《勒索软件防范指南》还提醒:网页挂马、来历不明的 U 盘和移动硬盘也会传播勒索软件。
勒索软件预防清单
没有哪一款产品能单独挡住勒索软件。把几种习惯叠在一起,让攻击的每个阶段至少要越过一道关卡(图2)。
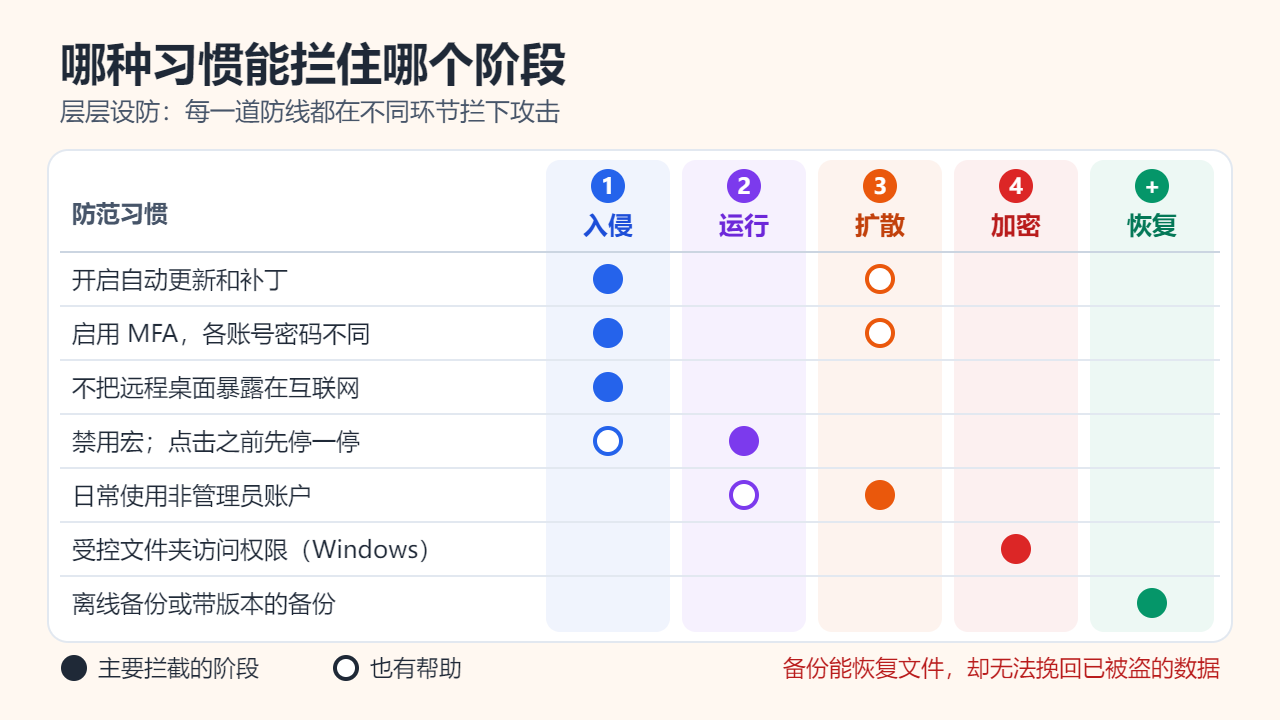
- 开启自动更新:操作系统、浏览器、Office 应用和路由器固件都要覆盖,安全补丁一发布就尽快安装。
- 启用多因素认证(MFA),并让每个账号的密码各不相同,邮箱、云存储和远程访问优先。CISA 建议在条件允许时使用抗钓鱼的 MFA,如通行密钥或硬件安全密钥。
- 不要把远程桌面直接暴露在互联网上。确需远程访问,就用强制 MFA 的 VPN 或远程访问服务。
- 保持宏禁用,邮件附件和下载的文档都一样。也要提防带密码的压缩包:CISA 指出,它们常被用来绕过扫描。
- 日常使用标准(非管理员)账户,恶意程序即使运行起来,用来扩散或关闭防护的权限也更少。
- 在 Windows 上开启“受控文件夹访问权限”:Windows 安全中心 > 病毒和威胁防护 > 勒索软件防护 > 受控文件夹访问权限。它只允许受信任的应用修改受保护文件夹里的文件;若误拦了正常应用,就把它单独加入允许列表。
- 保留离线或带版本的备份并练习恢复,做法见下一节。
离线备份:怎样设计扛得住勒索软件的备份
勒索软件会主动搜寻备份,因为备份一毁,你付钱的可能性就更大。所以 CISA 的 #StopRansomware 指南建议:为重要数据保留离线、加密的备份,并定期测试。两种常见做法恰好过不了这关(图3)。
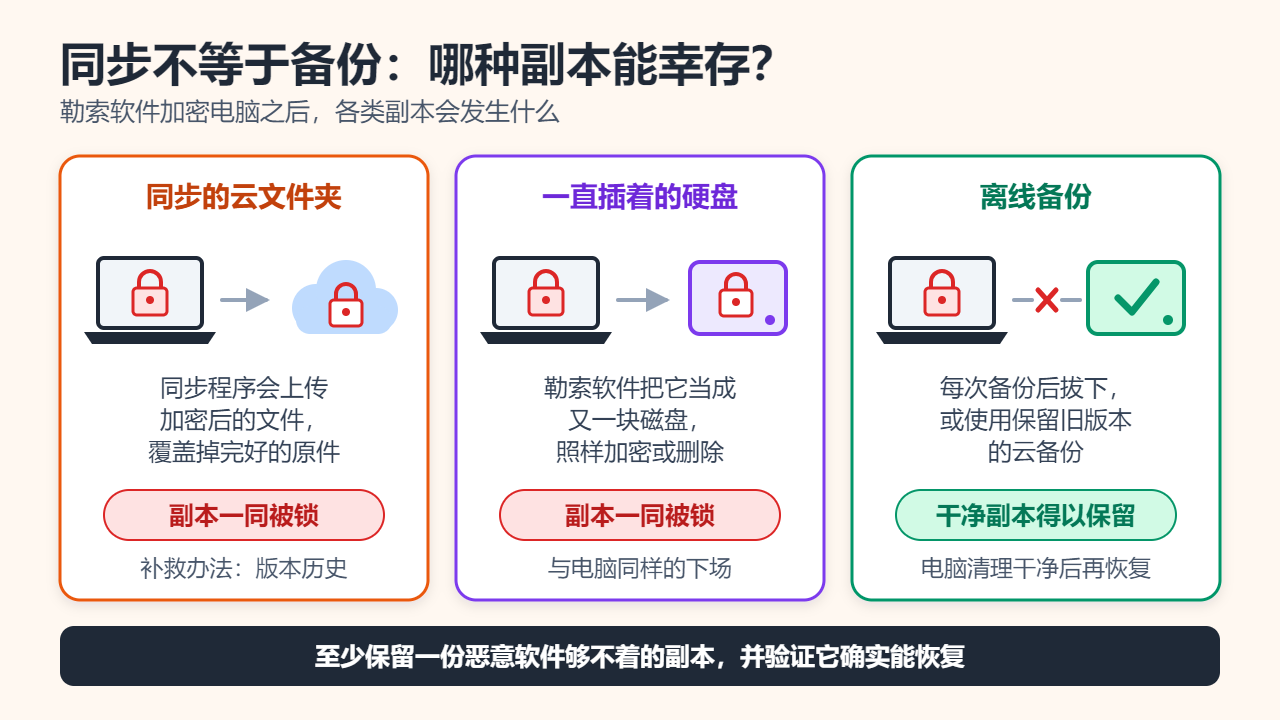
同步服务(OneDrive、Google Drive、Dropbox、iCloud 云盘,以及网盘里的“同步文件夹”)会镜像每一处改动。电脑上的文件被换成加密版本后,同步服务也会照样上传,NCSC 对此有明确提醒;只有服务保留了早期版本并允许回滚,才有机会恢复。一直插着的移动硬盘在恶意程序眼里,不过是又一块可以加密或清空的磁盘。经得起考验的设计大致如下:
- 至少保留两份以不同方式制作的备份,例如外接硬盘加云备份,而不是两份都放在同一块硬盘或同一个云账号里。
- 每次备份一结束就拔下外接硬盘,放到别处保管。
- 云端副本要确认已开启版本历史或“还原到较早日期”功能,并查清它最多能回溯多久。
- 给备份账号设置独立的强密码并启用 MFA,免得电脑上被盗的凭据被用来删除备份。
- 每隔几个月测试一次恢复。从没恢复过的备份,只能算一种希望。
- 遭到攻击后,先扫描备份再恢复:恶意程序可能早已潜伏,并被复制进了备份。
中了勒索病毒怎么办:发现之后的处置步骤
如果屏幕上出现勒索信息,或文件突然多出奇怪的扩展名,请尽快按下面的顺序行动:
- 断开设备的网络。拔掉网线,关闭 Wi-Fi。CISA 建议:只有实在无法断网时才关机,因为关机会抹掉内存中的证据。
- 让备份远离现场。别把备份硬盘接到可能已被感染的电脑上。
- 留存证据。拍下勒索信息,记下新的文件扩展名和你最初发现问题的时间。
- 报案或上报。在中国大陆,可向当地公安机关报案,也可通过公安部的网络违法犯罪信息举报网站提供线索;单位受到重大影响时,应向网络安全主管部门报告。丢失个人信息的机构还可能有法定的通知义务。
- 查找免费的解密工具。由荷兰警方、欧洲刑警组织和多家安全公司共同推动的 No More Ransom 项目(nomoreransom.org,有简体中文页面)提供部分勒索软件家族的解密工具。
- 重建,然后恢复。清空并重装受影响的系统,在一台干净的设备上改密码,再从扫描过的备份中恢复文件。
该不该交赎金?美国和英国的执法部门都不建议支付。FBI 指出,付钱不能保证拿回数据:有的受害者始终没收到密钥,加密存在缺陷时,即使有密钥,文件也可能无法恢复。NCSC 补充说,付款后电脑仍处于被感染状态,这笔钱会资助犯罪团伙,付过款的人也更容易再次成为目标。付款同样改变不了数据已被盗走的事实。
常见问题
只靠杀毒软件能防住勒索软件吗?
不能。杀毒软件主要在“运行”阶段起作用,但新变种和拿着被盗密码登录的攻击者仍可能绕过它,所以它只是多层防线之一。
用了 OneDrive 或 Google Drive,文件就不怕勒索软件了吗?
只是部分受保护。同步会把加密后的文件一并复制过去,只有能还原早期版本、入侵者又删不掉它们,才算有保障。请给云账号开启 MFA,并提前熟悉它的还原功能。
不交赎金,被加密的文件还能恢复吗?
有时可以。若研究人员已破解某个勒索软件家族,No More Ransom 上可能有免费工具。但许多家族没有这样的工具,所以离线备份依然是最可靠的退路。
资料来源:CISA《#StopRansomware 指南》;英国 NCSC《防范恶意软件和勒索软件攻击》;FBI IC3 高影响勒索软件攻击公告;微软支持:Windows 安全中心中的病毒和威胁防护。
相关阅读
为帮助理解本文而制作的原创插画。