文件哈希与数字签名的区别:确认完整性与发布者
本文在AI辅助下由原文翻译而成。请结合原文核对专业术语和公式。
核心摘要:哈希用于比较同一基准文件与字节内容,数字签名用于确认签名信息和验证状态。应分别记录下载文件、官方基准值与签名发布者,避免错误对照同名不同软件包。
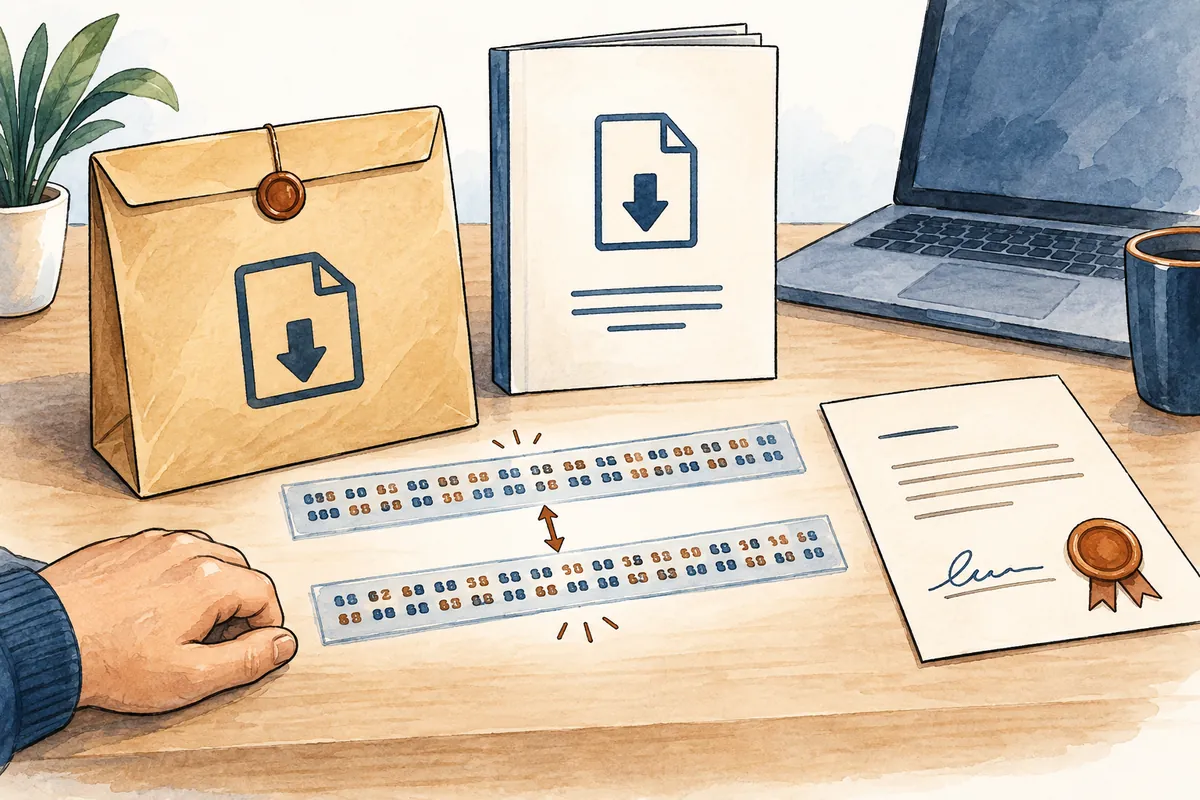
一览操作顺序
这是说明用示意图,并非实际画面或执行结果。
1. 选择官方发布路径与准确软件包
2. 取得同文件、同算法基准值
3. 不运行文件,查询本地哈希
4. 比较签名状态与预期发布者信息
5. 记录不一致或未确认原因,再判断运行
先区分两种检查工具回答的问题
文件名相同也可能内容不同,名称不同也可能内容相同。哈希按文件内容计算值来比较。数字签名用于确认谁签名的信息及签名验证状态。区分下载页面产品名、文件内容与签名信息各自显示什么,可减少判断错误。
本文说明Windows中使用PowerShell的Get-FileHash与Get-AuthenticodeSignature检查的顺序,并非实际下载、运行文件并检查的报告。签名方式与支持文件种类随工具不同,不应将这里Authenticode示例推广为所有电子文档或操作系统通用检查法。
| 检查项目 | 主要回答的问题 | 需另行判断的部分 |
| 文件哈希 | 内容是否与此基准值一致 | 基准值本身的可信度与来源 |
| 数字签名信息 | 有什么签名信息与状态 | 实际信息是否符合预期发布者 |
| 官方发布页面 | 提供什么产品与版本 | 所选软件包与本地文件对应 |
| 文件名与图标 | 用户会看到什么名称 | 实际内容与签名主体 |
| 检查后决定运行 | 是否用于目的与环境 | 安全检查、权限与支持条件 |
从官方发布路径选择软件包范围
在产品供应方官网找下载指南,确认版本、操作系统、CPU类型、语言与软件包类型。若同时提供安装程序和压缩包,应记录下载了哪种。同一版本名下可能有多个文件,只以产品名确定基准值,可能对照了其他文件哈希。
也需确认本地路径、实际扩展名与下载是否完成。自动添加数字或副本名,不足以确定内容不同。反之,重命名为官方文件名,也不能判为已验证文件。同时留下基准页面网址与确认时间,便于下次关联检查。
哈希基准值应来自相同算法
基准页面标为SHA256时,本地文件也须用同算法计算。不能因其他算法输出长度或写法不同,就判断文件损坏。Microsoft文档说明Get-FileHash默认算法为SHA256;示例明确选项以说明目的。
基准值来源也是相信文件的依据。未知来源文件旁,由同一人写出的哈希匹配,不表示已确认供应方。应从官方发布指南与可信路径寻找逐文件基准值,没有就记录没有。不要生成任意字符串填入验证值栏。
不运行文件而查询内容的示例
以下命令路径为虚构示例。应替换为自身文件准确绝对路径,先对照路径所指对象。LiteralPath是不把字符解释为通配符的选项。但它并不会自动纠正选错的路径。
命令用于查询文件哈希或签名信息,不含安装命令。文件不存在或无法读取时,应检查错误而非结果,检查路径与访问条件。本文没有执行日志或实际Hash值,也不把其他文章复制值呈现为检查结果。
# 설명용 가상 경로. 실제로 실행한 결과가 아닙니다.
Get-FileHash -LiteralPath 'C:\ExampleDownload\package.exe' -Algorithm SHA256
Get-AuthenticodeSignature -LiteralPath 'C:\ExampleDownload\package.exe'
先对照输出文件路径
计算结果不仅要看算法名与Hash值,也应确认Path为预期文件。下载文件夹中有旧版本,或多个解压位置时,可能读取错误文件。即使输出值很长,看似合理,选错对象也不是所需确认。应将基准页软件包与实际文件在同一行对应。
转录哈希时,比较完整值,避免只读部分或遗漏中间字符。人工只比首几个字符,与完整字符串一致不同。也检查大小写写法与复制中的空格,但值不同时,不任意修改制造匹配记录。误转录值应从来源重新取得。
| 虚构检查对象 | 与基准关系 | 正确记录示例 |
| 安装文件A与A的SHA256 | 同软件包、同算法 | 另行记录完整值比较结果 |
| 压缩文件B与内部文件C | 检查对象内容不同 | 不用B基准值判定C |
| 文件A的SHA256与SHA512 | 算法不同 | 重新取得同算法基准值 |
| 同名两个版本 | 未确认各版本文件对应 | 确认各版本官方软件包 |
| 只确认签名状态的文件 | 哈希基准值未确认 | 分别记录签名与哈希状态 |
不要混淆压缩包与内部文件
发布页提供压缩包哈希时,应比较该压缩文件。解压后计算内部可执行文件哈希不同,不是同一对象不一致。反之,也不能把内部文件检查结果写为整个压缩包验证完成。应先确认保存对象范围。
虚构示例可假设包B包含文档与可执行文件C。分别记录B与C名称、容量与路径,更容易确认计算了哪个值。本文未生成实际压缩或可执行文件,也未判定是否正常。示例是区分对象的操作方法。
同时确认签名状态与发布者名称
Get-AuthenticodeSignature在Windows查询文件Authenticode签名信息。官方文档说明,文件同时有嵌入与Windows目录签名时,使用目录签名。因此应理解读取信息属于什么签名范围,比较是否与预期供应方相关。
输出有签名者证书信息时,应对照产品官方发布指南,确认是否正当发布者。不假设证书主体名称必须与产品界面名逐字相同。实际法人和品牌不同时,需供应方说明。不能仅因名字相似,就任意确定关系。
不要将Valid扩展到使用目的
官方命令示例用Valid筛选签名检查状态。读取状态,与判断文件是否提供必要功能、所需权限是否适当、当前环境能否使用,应分别处理。本文判断原则是,不将签名验证结果一栏,变为整个软件安全或品质保证。
签名者不符预期或状态难理解时,不急于安装,应确认供应方当前指南。为解决问题而关闭签名检查或无条件忽略警告,不属于本文检查顺序。询问支持团队时,提供文件名、版本、来源与显示状态,可明确比较信息。
没有签名与工具不支持的情况
Microsoft文档说明,未签名文件命令也返回信息,但部分字段为空。没有签名、该格式签名检查不适合工具范围、文件读取错误,是不同状态。分别记录结果与错误文字,才能选择下一确认路径。
普通资料文件的Authenticode结果不符合预期,不应因此认定全部资料恶意。寻找供应方说明的检查方法,使用符合文件格式的依据。组织规定仅使用签名包时,也应应用该规则。个人猜测不替代组织策略。
哈希不同时,重新确认基准与文件
确认同软件包与同算法后值仍不同,应暂缓运行,检查是否下载完整、基准值转录过程与版本选择是否正确。一次比较不能确定原因是损坏、错误文件还是发布变化。应通过官方供应方指南缩小原因。
检查新下载文件时,也记录与旧文件区分的路径及比较基准。不要将基准值改为本地计算值来判为通过。若用了旧基准页,应修正页面版本与确认日期,并记录修改原因,避免以后对照混淆。
完成记录分三行即可
第一行记录供应方官方发布路径与软件包版本,第二行记录同算法基准值来源与本地比较状态,第三行记录签名状态及预期发布者对照结果。未确认项留为未确认,也区分计划检查与实际确认结果。
本文命令与虚构表只展示记录结构,并未验证实际用户文件。是否运行实际文件,应结合额外所需安全、支持与权限条件决定。不要把哈希与签名合并成一个通过标记,按问题留下依据,有助于管理下载资料。
官方来源与确认范围
官方文档确认日期:2026-10-07。发布日期需重新确认:PowerShell支持版本、Windows范围、发布软件包、哈希基准值、签名者与验证状态含义,以及官方发布是否变化。
由AI辅助撰写。正文虚构案例、数值与命令用于说明,并非直接执行或测试结果。实际操作应确认相应环境与结果。
为帮助理解本文而制作的原创插画。
Tistory 原文 ↗